

华为防火墙NAT技术
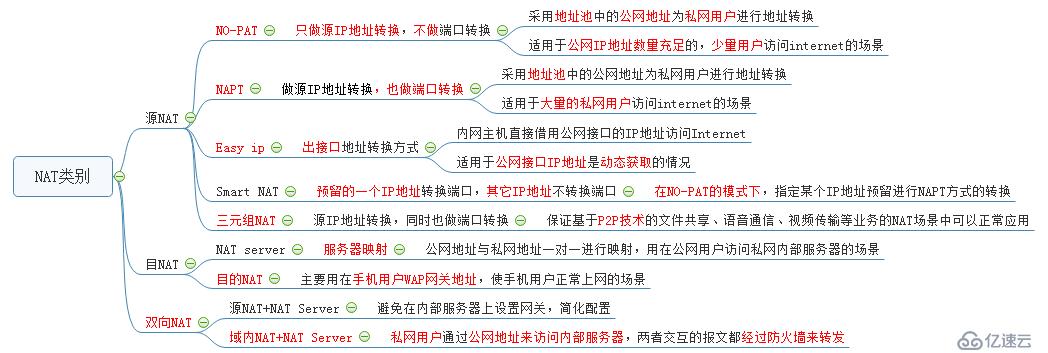
一、NAT类别
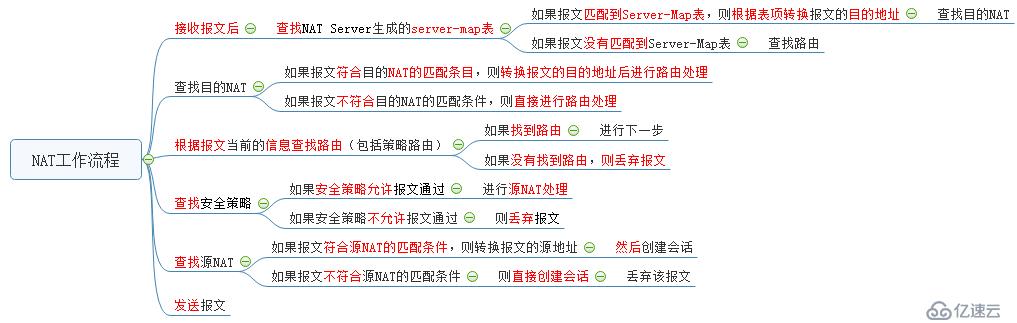
二、NAT工作流程
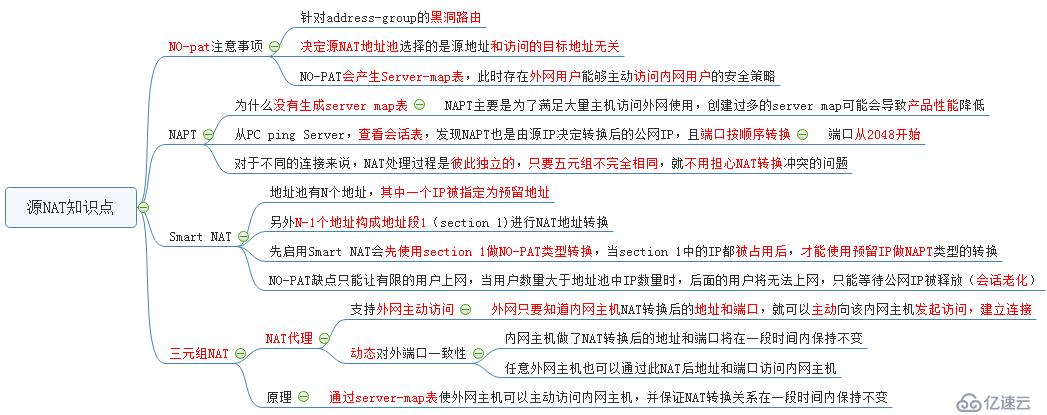
三、源NAT知识点
四、目的NAT知识点

nat address-group pool 0 #定义地址组名称pool
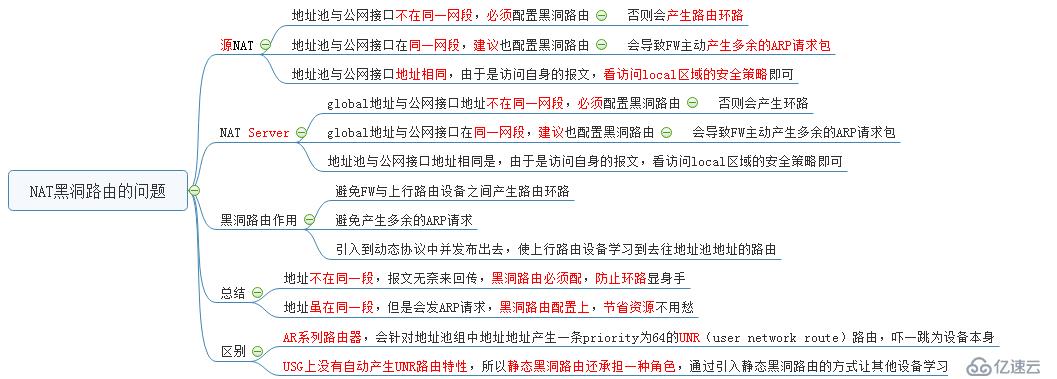
route enable #为地址池生成UNR路由,该UNR路由的作用与黑洞路由作用相同,可以防止路由环路
mode no-pat local #表示本地的三元组模式或no-pat模式,会生成Server-Map表
section 0 123.126.1.1 123.126.1.100 #公网地址段
nat-policy
rule name no-pat
source-zone trust
destination-zone untrust
source-address 192.168.1.0 24
action nat address-group pool
nat-policy interzone trust untrust outbound 源地址转换
policy 1
action source-nat
easy-ip G0/0/2
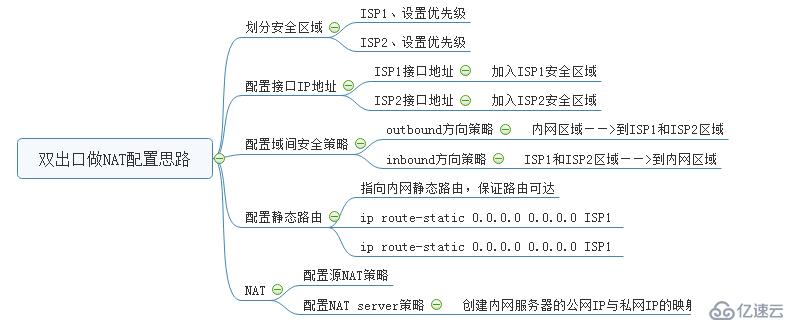
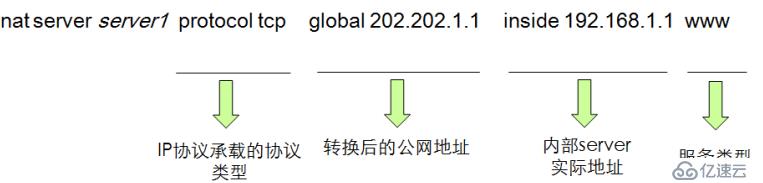
nat server IPS1 zone 10M protocol tcp global 123.226.100.202 211 inside 192.168.2.22 211
nat server IPS2 zone 100M protocol tcp global 222.226.100.202 211 inside 192.168.2.22 211
nat server mail protocol tcp global 123.124.1.1 1414 inside 192.168.100.100 81 #服务器端口映射
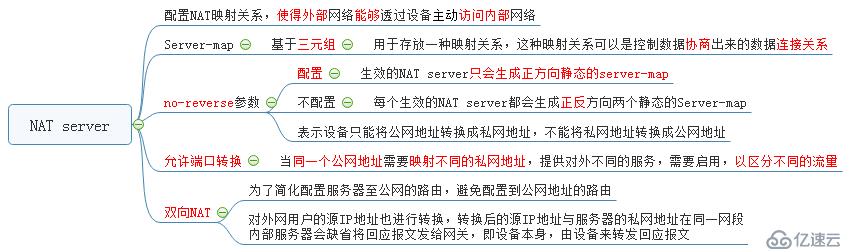
nat server OA protocol tcp global 123.124.1.1 8000 inside 192.168.1.3 80 no-reverse #可以访问外网
firewall interzone untrust dmz
detect ftp
六、黑洞路由
display nat server 查看服务器映射关系
display firewall session aging-time #查看session老化时间
display firewall server-map 查看server-map
NAT地址池中的地址不一定为连续的地址(使用排除地址功能可以排除这个地址范围某些特殊的IP地址)
配置源NAT策略:设备对报文进行转换时,先查找域间的安全策略,只有通过安全策略检查,命中域间NAT策略匹配条件才会进行地址转换
配置NAT Server:设备收到匹配Server-map表的报文后,先转换报文的目的地址,然后再检查安全策略,因此安全策略中指定的源地址为转换后的地址,私网地址
NAT转换是否对ESP报文生效:不允许端口转换的源NAT策略和NAT Server对ESP报文生效
防火墙仅对首包过匹配,形成会话表,后续报文按照规则转发
UDP也可以形成会话表,ICMP也可以
同一链接的前后报文具有相关性
某企业在部署网络边界防火墙时,配置了NAT Server,源NAT,OSPF路由和相关安全策略,数据到达防火墙时,防火墙墙处理顺序为
NAT server>OSPF路由>安全策略>源NAT(在配置NAT Server时防火墙会产生静态Server MAP表项)
NAT支持FTP协议,不能兼容所有的IPsec协议,比如AH
NO-PAT只支持网络层的协议地址转换,也就是仅仅进行3层的转换,不做4层的端口转换
NAT server或SLB(server load balancing)时
在配置NAT server后,设备会生成正反两个方向的静态server-map表项,用于存放global地址与inside地址映射关系。设备根据这种映射关系对报文的地址进行转换并转发
在SLB功能中,由于需要将内网多个服务器以同一个IP地址对外发布,所以也会建立与NAT server类似的server-map表项,只不过根据内网服务器的个数需要建立1个正向表项和N个反向表项
NO-PAT:设备会为有实际的流量的数据流建立server-map表,用于存放私网IP地址与公网IP地址的映射关系
NO-PAT方式生成的server-map表项,有正反两个方向的表项
正向server-map用于保证trust区域访问internet时,可以快速转换地址,提高效率
反向server-map可以让internet上的用户主动访问trust区域的主机(需要通过安全策略检查)
dis firewall server-map no-pat
NAT ALG(应用级网关)是特定的应用协议的转换代理,可以完成应用层数据中携带的地址及端口号信息的转换
上一篇:网络准入控制设备
下一篇:H3C防火墙系统升级步骤