

ACL扩展访问控制列表详解
admin
2023-03-30 10:41:21
0次
本章实验:
允许win10-1访问linux的web服务
禁止win10-1访问linux的其他服务
允许win10访问win10-2主机
ACL扩展访问控制列表详解
1.配置GNS3
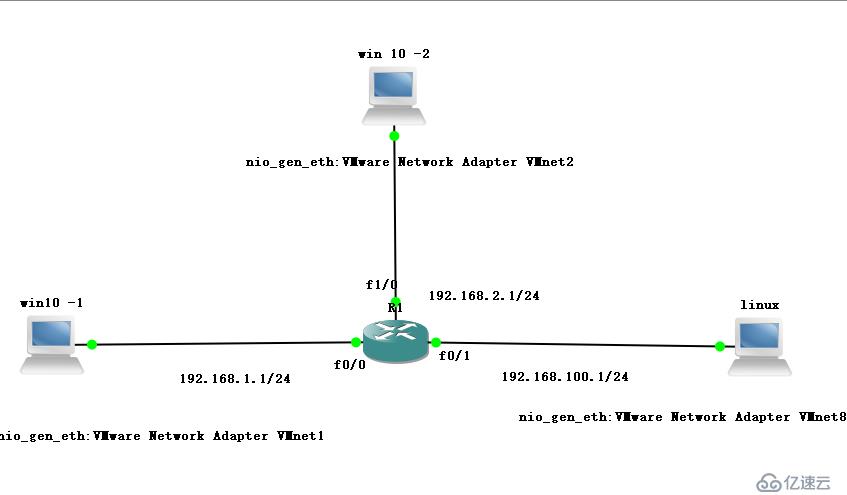
三台主机,一台路由器
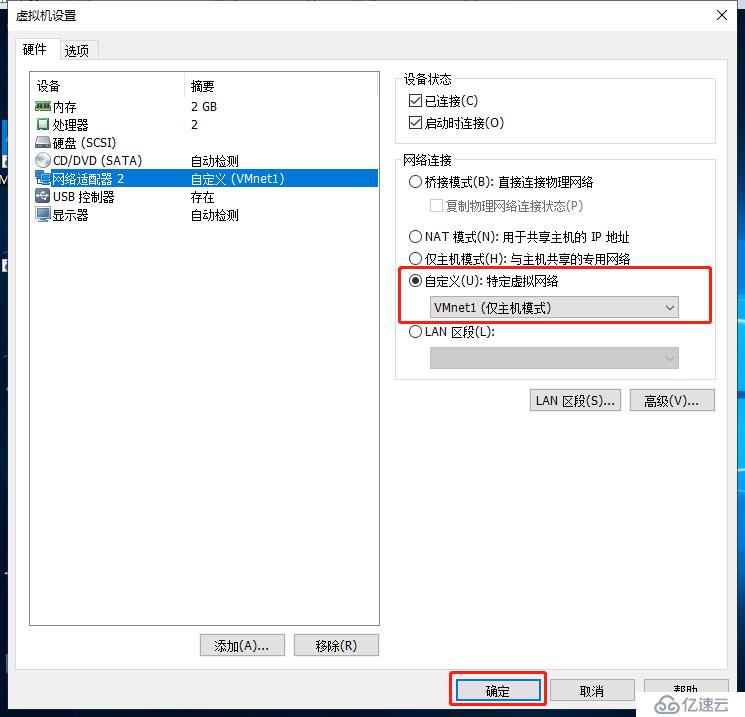
win10 -1 :绑定VMnet1网卡
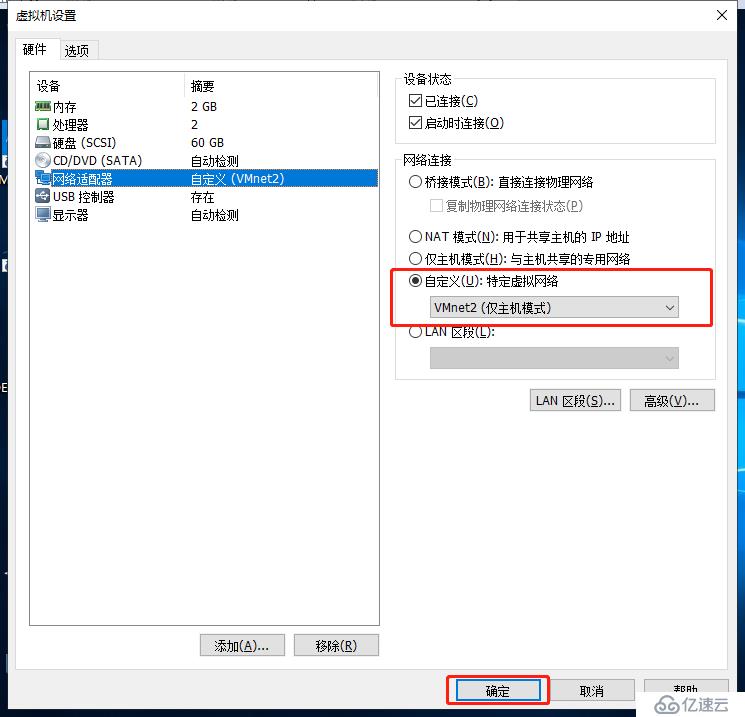
win10-2:绑定VMnet2网卡
linux:绑定VMnet8网卡作为测试
f0/0:192.168.1.1/24
f1/0:192.168.2.1/24
f10/1:192.168.100.1/242.配置linux服务器,安装两个服务VSFTPD,HTTPD
[root@localhost ~]# yum install vsftpd -y
已加载插件:fastestmirror, langpacks
Loading mirror speeds from cached hostfile
 * base: mirrors.163.com
 * extras: mirrors.cn99.com
 * updates: mirrors.cn99.com
正在解决依赖关系
--> 正在检查事务
---> 软件包 vsftpd.x86_64.0.3.0.2-25.el7 将被 安装
--> 解决依赖关系完成

[root@localhost ~]# yum install httpd -y
已加载插件:fastestmirror, langpacks
Loading mirror speeds from cached hostfile
 * base: mirrors.163.com
 * extras: mirrors.cn99.com
 * updates: mirrors.cn99.com
正在解决依赖关系
--> 正在检查事务
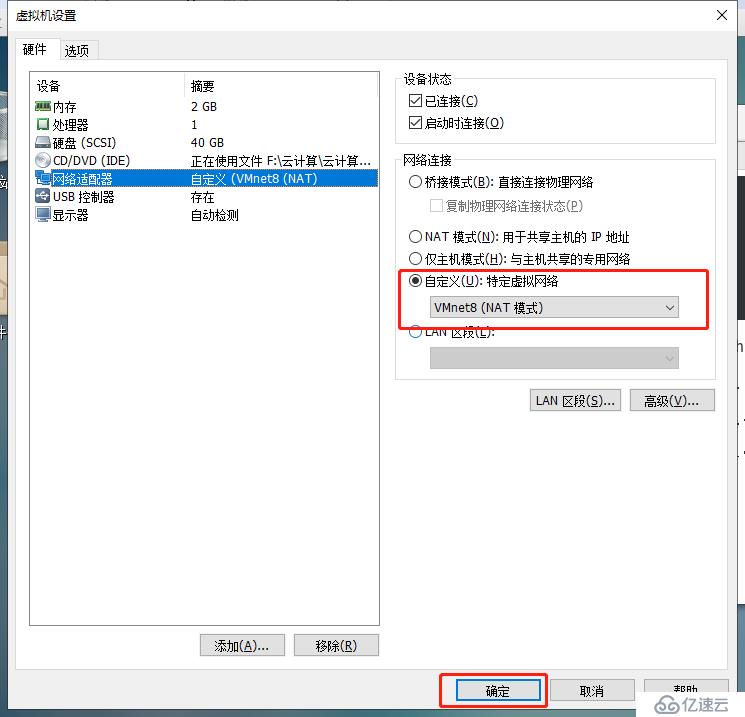
3.把linux服务器绑定VMnet8网卡
4.把linux服务器设置静态IP地址
[root@localhost ~]# vim /etc/sysconfig/network-scripts/ifcfg-ens33

TYPE=Ethernet
PROXY_METHOD=none
BROWSER_ONLY=no
BOOTPROTO=static
DEFROUTE=yes
IPV4_FAILURE_FATAL=no
IPV6INIT=yes
IPV6_AUTOCONF=yes
IPV6_DEFROUTE=yes
IPV6_FAILURE_FATAL=no
IPV6_ADDR_GEN_MODE=stable-privacy
NAME=ens33
UUID=849aa04e-1874-490f-8cb0-b2fde4b9a6f8
DEVICE=ens33
ONBOOT=yes
IPADDR=192.168.100.100
NETMASK=255.255.255.0
GATEWAY=192.168.100.1

[root@localhost ~]# systemctl restart network

重启linux服务器
5.给win10 -1和win10 -2绑定网卡
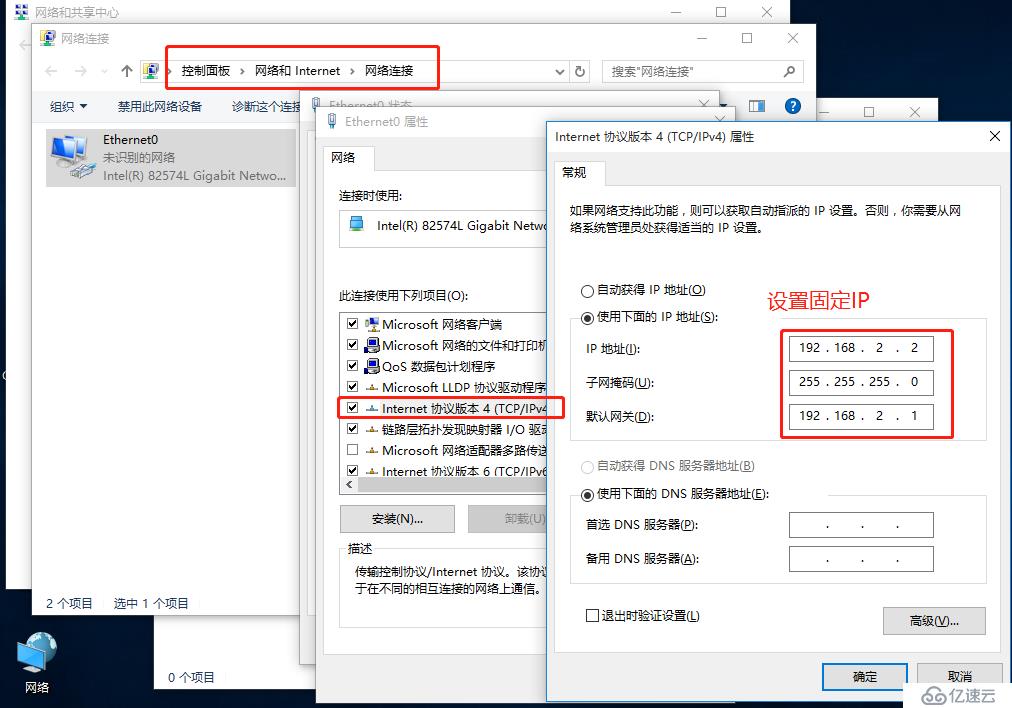
6.win10-2设置固定IP地址
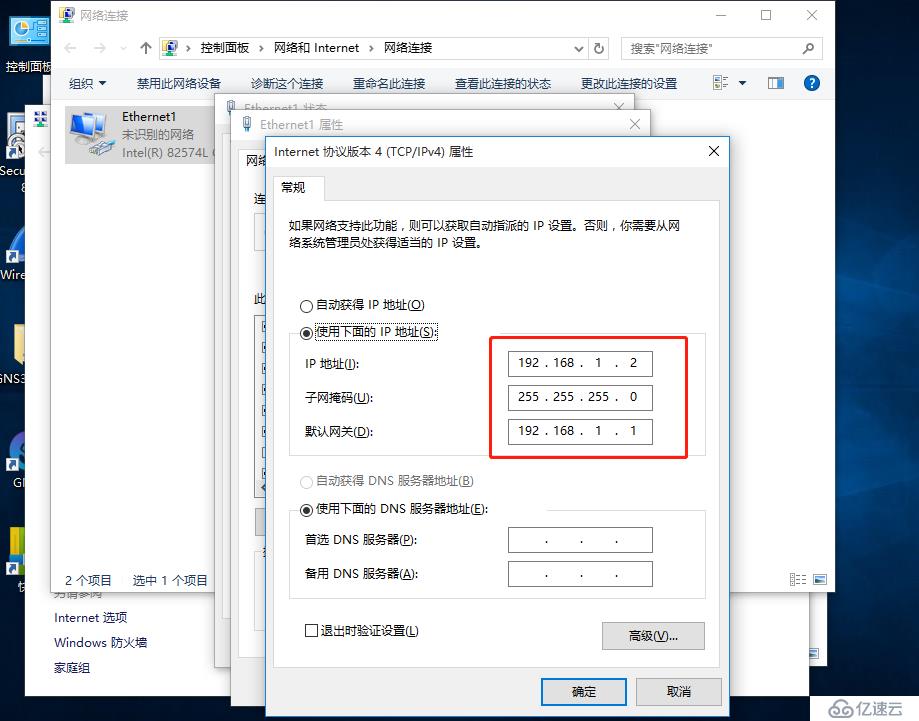
7.win10-1设置固定IP地址
8.回到GNS3给接口配置地址
R1#conf t
R1(config)#int f0/0
R1(config-if)#ip add 192.168.1.1 255.255.255.0
R1(config-if)#no shut
R1(config-if)#int f0/1
R1(config-if)#ip add 192.168.100.1 255.255.255.0
R1(config-if)#no shut
R1(config-if)#int f1/0
R1(config-if)#ip add 192.168.2.1 255.255.255.0
R1(config-if)#no shut
R1(config-if)#ex
R1(config)#do show ip route
Codes: C - connected, S - static, R - RIP, M - mobile, B - BGP
       D - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter area
       N1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2
       E1 - OSPF external type 1, E2 - OSPF external type 2
       i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2
       ia - IS-IS inter area, * - candidate default, U - per-user static route
       o - ODR, P - periodic downloaded static route

Gateway of last resort is not set

C    192.168.1.0/24 is directly connected, FastEthernet0/0
C    192.168.2.0/24 is directly connected, FastEthernet1/0
C    192.168.100.0/24 is directly connected, FastEthernet0/1
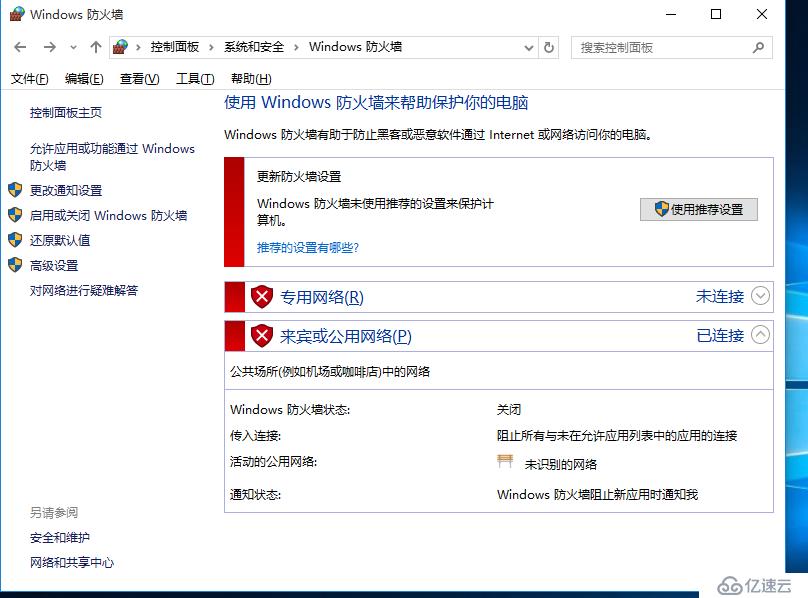
9.把win10 -1和win10-2防火墙都关掉
10.用win10-2去pingwin 10 -1,看看能不能连通
C:\Users\CHEN>ping 192.168.1.2

正在 Ping 192.168.1.2 具有 32 字节的数据:
来自 192.168.1.2 的回复: 字节=32 时间=19ms TTL=127
来自 192.168.1.2 的回复: 字节=32 时间=18ms TTL=127
来自 192.168.1.2 的回复: 字节=32 时间=14ms TTL=127
来自 192.168.1.2 的回复: 字节=32 时间=15ms TTL=127
11.linux开启两个服务,并写两个文件内容
root@localhost chen]# systemctl stop firewalld.service
root@localhost chen]# setenforce 0
[root@localhost chen]# cd /var/www/html
[root@localhost html]# vim index.html
this is test web
[root@localhost html]# ls
index.html
[root@localhost html]# systemctl start httpd
[root@localhost html]# systemctl start vsftpd
[root@localhost html]# cd /var/ftp
[root@localhost ftp]# ls
pub
[root@localhost ftp]# echo "this is ftp" > ftp.txt
[root@localhost ftp]# ls
ftp.txt  pub
[root@localhost html]# netstat -nuap | egrep '(21|80)'
udp        0      0 192.168.122.1:53        0.0.0.0:*                           1380/dnsmasq
udp        0      0 0.0.0.0:67              0.0.0.0:*                           1380/dnsmasq
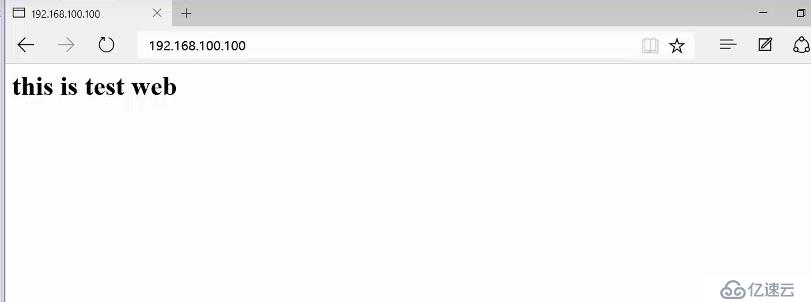
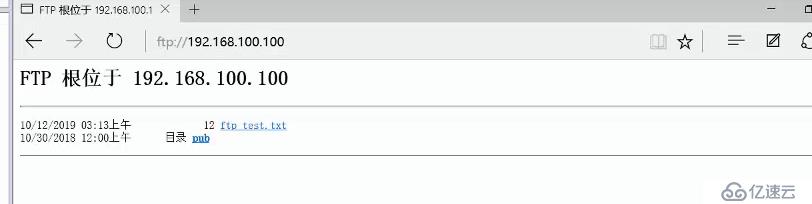
12.去win10-1测试能不能访问192.168.100.100两个服务是不是都能访问
13.回到GNS3开始配置ACL扩展访问控制列表
R1#conf t
R1(config)#access-list 100 permit tcp host 192.168.1.2 host   192.168.100.100 eq www
//扩展的序列号100-199,允许tcp协议,固定地址192.168.1.2去访问
192.168.100.100 后面跟端口号80也可以是名字
R1(config)#do show access-list  //查看访问控制列表
Extended IP access list 100
    10 permit tcp host 192.168.1.2 host 192.168.100.100 eq www
R1(config)#access-list 100 deny ip host 192.168.1.2 host 192.168.100.100
R1(config)#do show access-list
Extended IP access list 100
    10 permit tcp host 192.168.1.2 host 192.168.100.100 eq www
    20 deny ip host 192.168.1.2 host 192.168.100.100
R1(config)#access-list 100 permit ip host 192.168.1.2 192.168.2.0 0.0.0.255
R1(config)#do show access-list
Extended IP access list 100
    10 permit tcp host 192.168.1.2 host 192.168.100.100 eq www
    20 deny ip host 192.168.1.2 host 192.168.100.100
    30 permit ip host 192.168.1.2 192.168.2.0 0.0.0.255
R1(config-if)#ip access-group 100 in  //应用在接口,离限制方最近的端口,是入口方向。
ACL扩展访问控制列表配置好后,测试win10-1能不能访问ftp服务
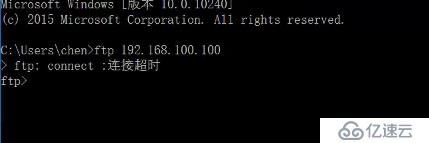
我们的实验就成功了
上一篇:k8s之helm
下一篇:构建RAID磁盘阵列
相关内容
热门资讯
空调连续工作多久需要停机休息
空调连续工作的时间取决于多个因素,包括空调的型号、功率、使用环境和维护情况等。一般来说,空调可以连续...
空调哪个符号是除湿的
空调除湿功能通常用一个水滴形状的符号表示。不同品牌和型号的空调遥控器可能会有所差异,但一般来说,除湿...
格力空调多长时间加一次氟利昂
1、一般情况下,空调对氟利昂的使用量是非常小的,所以在空调使用了四年左右的时候再考虑加也没问题。2、...
空调用多长时间需要加氟一次
一般情况下是五年。当出现以下这几种情况时,空调才需要加氟。1、空调的室内机和室外机各有两个接口,当接...
格调生活·C标思享荟:卡萨帝在...
9月12日的郑州龙湖金融岛,夜风轻拂,灯光璀璨。“C标时刻共传奇——卡萨帝思享荟暨20周年品牌盛典郑...
品牌价值破千亿、高端份额持续领...
9月12日,“C标时刻共传奇——卡萨帝思享荟暨20周年品牌盛典郑州站”在郑州龙湖金融岛举办。2026...
空调主板坏了修800还是换新的
空调主板坏了是修还是换新,需要考虑多个因素,以下是一些建议:1. 维修成本:如果维修费用较低,比如 ...
空调开多久需要休息多长时间
问题:空调开多久需要休息多长时间回答:1、在使用空调的过程中,一般空调开7~8个小时左右需要休息2~...
中央空调多长时间清洗一次
1、一般空调开机前清洗一次即可,空调开机中间时段再清洗一次,空调关机时清洗一次,这样比较合理。2、空...
中央空调氟利昂多久加一次
看空调制热和制冷程度,很多人的观点认为氟利昂必须一年放一次,其实这个观点是错误的,理解上面有点偏差,...