

华为路由交换设备配置综合实验(实验六合一)
admin
2023-02-28 05:02:23
0次
华为路由交换设备配置综合实验:
单臂路由、三层交换、动静路由、VRRP路由、DHCP中继、捆绑Etrunk链路(实验六合一)
实验拓扑图:
目的:实现全网各个PC之间的互联互通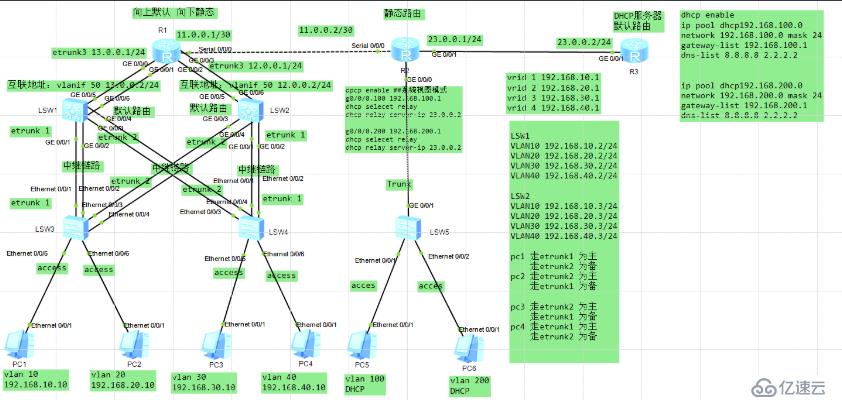
全部实验脚本如下,以下脚本直接复制即可使用
一、实现右部DHCP中继的实现
R2
#
sysname R2
#
dhcp enable
#
aaa
 authentication-scheme default
 authorization-scheme default
 accounting-scheme default
 domain default
 domain default_admin
 local-user admin password cipher +(V`Q@`WtC:z9:%F`[a=6M4#
 local-user admin service-type http
#
firewall zone Local
 priority 16
#
interface Ethernet0/0/0
#
interface Ethernet0/0/1
#
interface Serial0/0/0
 link-protocol ppp
 ip address 11.0.0.2 255.255.255.252
#
interface Serial0/0/1
 link-protocol ppp
#
interface Serial0/0/2
 link-protocol ppp
#
interface Serial0/0/3
 link-protocol ppp
#
interface GigabitEthernet0/0/0
#
interface GigabitEthernet0/0/0.100
 dot1q termination vid 100
 ip address 192.168.100.1 255.255.255.0
 arp broadcast enable
 dhcp select relay
 dhcp relay server-ip 23.0.0.2
#
interface GigabitEthernet0/0/0.200
 dot1q termination vid 200
 ip address 192.168.200.1 255.255.255.0
 arp broadcast enable
 dhcp select relay
 dhcp relay server-ip 23.0.0.2
#
interface GigabitEthernet0/0/1
 ip address 23.0.0.1 255.255.255.0
#
interface GigabitEthernet0/0/2
#
interface GigabitEthernet0/0/3
#
wlan
#
interface NULL0
#
ip route-static 0.0.0.0 0.0.0.0 23.0.0.2
ip route-static 192.168.0.0 255.255.0.0 11.0.0.1
#
R3
#
sysname Huawei
#
dhcp enable
#
ip pool dhcp100
 gateway-list 192.168.100.1
 network 192.168.100.0 mask 255.255.255.0
 dns-list 8.8.8.8 2.2.2.2
#
ip pool dhcp200
 gateway-list 192.168.200.1
 network 192.168.200.0 mask 255.255.255.0
 dns-list 8.8.8.8 2.2.2.2
#
aaa
 authentication-scheme default
 authorization-scheme default
 accounting-scheme default
 domain default
 domain default_admin
 local-user admin password cipher -$[1(P>3t>+/Y@:Y>Lw(YM6#
 local-user admin service-type http
#
firewall zone Local
 priority 16
#
interface Ethernet0/0/0
#
interface Ethernet0/0/1
#
interface Serial0/0/0
 link-protocol ppp
#
interface Serial0/0/1
 link-protocol ppp
#
interface Serial0/0/2
 link-protocol ppp
#
interface Serial0/0/3
 link-protocol ppp
#
interface GigabitEthernet0/0/0
#
interface GigabitEthernet0/0/1
 ip address 23.0.0.2 255.255.255.0
 dhcp select global
#
interface GigabitEthernet0/0/2
#
interface GigabitEthernet0/0/3
#
wlan
#
interface NULL0
#
ip route-static 0.0.0.0 0.0.0.0 23.0.0.1
#
LSW5
#
sysname SW5
#
vlan batch 100 200
#
cluster enable
ntdp enable
ndp enable
#
drop illegal-mac alarm
#
diffserv domain default
#
drop-profile default
#
aaa
 authentication-scheme default
 authorization-scheme default
 accounting-scheme default
 domain default
 domain default_admin
 local-user admin password simple admin
 local-user admin service-type http
#
interface Vlanif1
#
interface MEth0/0/1
#
interface Ethernet0/0/1
 port link-type access
 port default vlan 100
#
interface Ethernet0/0/2
 port link-type access
 port default vlan 200
#
interface Ethernet0/0/3
#
interface Ethernet0/0/4
#
interface Ethernet0/0/5
#
interface Ethernet0/0/6
#
interface Ethernet0/0/7
#
interface Ethernet0/0/8
#
interface Ethernet0/0/9
#
interface Ethernet0/0/10
#
interface Ethernet0/0/11
#
interface Ethernet0/0/12
#
interface Ethernet0/0/13
#
interface Ethernet0/0/14
#
interface Ethernet0/0/15
#
interface Ethernet0/0/16
#
interface Ethernet0/0/17
#
interface Ethernet0/0/18
#
interface Ethernet0/0/19
#
interface Ethernet0/0/20
#
interface Ethernet0/0/21
#
interface Ethernet0/0/22
#
interface GigabitEthernet0/0/1
 port link-type trunk
 port trunk allow-pass vlan 2 to 4094
#
二、实现左边浮动路由的设置
LSW3
#
sysname SW3
#
vlan batch 10 20
#
lacp priority 1000
#
cluster enable
ntdp enable
ndp enable
#
drop illegal-mac alarm
#
diffserv domain default
#
drop-profile default
#
aaa
 authentication-scheme default
 authorization-scheme default
 accounting-scheme default
 domain default
 domain default_admin
 local-user admin password simple admin
 local-user admin service-type http
#
interface Vlanif1
#
interface MEth0/0/1
#
interface Eth-Trunk1
 port link-type trunk
 port trunk allow-pass vlan 10 20
#
interface Eth-Trunk2
 port link-type trunk
 port trunk allow-pass vlan 10 20
#
interface Ethernet0/0/1
 eth-trunk 1
#
interface Ethernet0/0/2
 eth-trunk 1
#
interface Ethernet0/0/3
 eth-trunk 2
#
interface Ethernet0/0/4
 eth-trunk 2
#
interface Ethernet0/0/5
 port link-type access
 port default vlan 10
#
interface Ethernet0/0/6
 port link-type access
 port default vlan 20
LSW4
#
sysname SW4
#
vlan batch 30 40
#
cluster enable
ntdp enable
ndp enable
#
drop illegal-mac alarm
#
diffserv domain default
#
drop-profile default
#
aaa
 authentication-scheme default
 authorization-scheme default
 accounting-scheme default
 domain default
 domain default_admin
 local-user admin password simple admin
 local-user admin service-type http
#
interface Vlanif1
#
interface MEth0/0/1
#
interface Eth-Trunk1
 port link-type trunk
 port trunk allow-pass vlan 30 40
#
interface Eth-Trunk2
 port link-type trunk
 port trunk allow-pass vlan 30 40
#
interface Ethernet0/0/1
 eth-trunk 1
#
interface Ethernet0/0/2
 eth-trunk 1
#
interface Ethernet0/0/3
 eth-trunk 2
#
interface Ethernet0/0/4
 eth-trunk 2
#
interface Ethernet0/0/5
 port link-type access
 port default vlan 30
#
interface Ethernet0/0/6
 port link-type access
 port default vlan 40
LSW1(三层交换机)
#
sysname SW1
#
vlan batch 10 20 30 40 50
#
cluster enable
ntdp enable
ndp enable
#
drop illegal-mac alarm
#
diffserv domain default
#
drop-profile default
#
aaa
 authentication-scheme default
 authorization-scheme default
 accounting-scheme default
 domain default
 domain default_admin
 local-user admin password simple admin
 local-user admin service-type http
#
interface Vlanif1
#
interface Vlanif10
 ip address 192.168.10.2 255.255.255.0
 vrrp vrid 1 virtual-ip 192.168.10.1
 vrrp vrid 1 priority 120
 vrrp vrid 1 track interface Eth-Trunk1
 vrrp vrid 1 track interface Eth-Trunk3
#
interface Vlanif20
 ip address 192.168.20.2 255.255.255.0
 vrrp vrid 2 virtual-ip 192.168.20.1
 vrrp vrid 2 priority 115
#
interface Vlanif30
 ip address 192.168.30.2 255.255.255.0
 vrrp vrid 3 virtual-ip 192.168.30.1
 vrrp vrid 3 priority 120
 vrrp vrid 3 track interface Eth-Trunk2
 vrrp vrid 3 track interface Eth-Trunk3
#
interface Vlanif40
 ip address 192.168.40.2 255.255.255.0
 vrrp vrid 4 virtual-ip 192.168.40.1
 vrrp vrid 4 priority 115
#
interface Vlanif50
 ip address 13.0.0.2 255.255.255.0
#
interface MEth0/0/1
#
interface Eth-Trunk1
 port link-type trunk
 port trunk allow-pass vlan 10 20
#
interface Eth-Trunk2
 port link-type trunk
 port trunk allow-pass vlan 30 40
#
interface Eth-Trunk3
 port link-type access
 port default vlan 50
#
interface GigabitEthernet0/0/1
 eth-trunk 1
#
interface GigabitEthernet0/0/2
 eth-trunk 1
#
interface GigabitEthernet0/0/3
 eth-trunk 2
#
interface GigabitEthernet0/0/4
 eth-trunk 2
#
interface GigabitEthernet0/0/5
 eth-trunk 3
#
interface GigabitEthernet0/0/6
 eth-trunk 3
#
interface GigabitEthernet0/0/8
#
interface GigabitEthernet0/0/9
#
interface GigabitEthernet0/0/10
#
interface GigabitEthernet0/0/11
#
interface GigabitEthernet0/0/12
#
interface GigabitEthernet0/0/13
#
interface GigabitEthernet0/0/14
#
interface GigabitEthernet0/0/15
#
interface GigabitEthernet0/0/16
#
interface GigabitEthernet0/0/17
#
interface GigabitEthernet0/0/18
#
interface GigabitEthernet0/0/19
#
interface GigabitEthernet0/0/20
#
interface GigabitEthernet0/0/21
#
interface GigabitEthernet0/0/22
#
interface GigabitEthernet0/0/23
#
interface GigabitEthernet0/0/24
#
interface NULL0
#
ip route-static 0.0.0.0 0.0.0.0 13.0.0.1
#
LSW2(三层交换机)
#
sysname SW2
#
vlan batch 10 20 30 40 50
#
cluster enable
ntdp enable
ndp enable
#
drop illegal-mac alarm
#
diffserv domain default
#
drop-profile default
#
aaa
 authentication-scheme default
 authorization-scheme default
 accounting-scheme default
 domain default
 domain default_admin
 local-user admin password simple admin
 local-user admin service-type http
#
interface Vlanif1
#
interface Vlanif10
 ip address 192.168.10.3 255.255.255.0
 vrrp vrid 1 virtual-ip 192.168.10.1
 vrrp vrid 1 priority 115
#
interface Vlanif20
 ip address 192.168.20.3 255.255.255.0
 vrrp vrid 2 virtual-ip 192.168.20.1
 vrrp vrid 2 priority 120
 vrrp vrid 2 track interface Eth-Trunk2
 vrrp vrid 2 track interface Eth-Trunk3
#
interface Vlanif30
 ip address 192.168.30.3 255.255.255.0
 vrrp vrid 3 virtual-ip 192.168.30.1
 vrrp vrid 3 priority 115
#
interface Vlanif40
 ip address 192.168.40.3 255.255.255.0
 vrrp vrid 4 virtual-ip 192.168.40.1
 vrrp vrid 4 priority 120
 vrrp vrid 4 track interface Eth-Trunk3
 vrrp vrid 4 track interface Eth-Trunk1
#
interface Vlanif50
 ip address 12.0.0.2 255.255.255.0
#
interface MEth0/0/1
#
interface Eth-Trunk1
 port link-type trunk
 port trunk allow-pass vlan 30 40
#
interface Eth-Trunk2
 port link-type trunk
 port trunk allow-pass vlan 10 20
#
interface Eth-Trunk3
 port link-type access
 port default vlan 50
#
interface GigabitEthernet0/0/1
 eth-trunk 1
#
interface GigabitEthernet0/0/2
 eth-trunk 1
#
interface GigabitEthernet0/0/3
 eth-trunk 2
#
interface GigabitEthernet0/0/4
 eth-trunk 2
#
interface GigabitEthernet0/0/5
 eth-trunk 3
#
interface GigabitEthernet0/0/6
 eth-trunk 3
#
interface GigabitEthernet0/0/7
#
interface GigabitEthernet0/0/8
#
interface GigabitEthernet0/0/9
#
interface GigabitEthernet0/0/10
#
interface GigabitEthernet0/0/11
#
interface GigabitEthernet0/0/12
#
interface GigabitEthernet0/0/13
#
interface GigabitEthernet0/0/14
#
interface GigabitEthernet0/0/15
#
interface GigabitEthernet0/0/16
#
interface GigabitEthernet0/0/17
#
interface GigabitEthernet0/0/18
#
interface GigabitEthernet0/0/19
#
interface GigabitEthernet0/0/20
#
interface GigabitEthernet0/0/21
#
interface GigabitEthernet0/0/22
#
interface GigabitEthernet0/0/23
#
interface GigabitEthernet0/0/24
#
interface NULL0
#
ip route-static 0.0.0.0 0.0.0.0 12.0.0.1
#
R1
#
sysname R1
#
aaa
 authentication-scheme default
 authorization-scheme default
 accounting-scheme default
 domain default
 domain default_admin
 local-user admin password cipher +(V`Q@`WtC3IF$':[285RM1#
 local-user admin service-type http
#
firewall zone Local
 priority 16
#
interface Eth-Trunk3
 ip address 13.0.0.1 255.255.255.0
#
interface Eth-Trunk4
 ip address 12.0.0.1 255.255.255.0
#
interface Ethernet0/0/0
#
interface Ethernet0/0/1
#
interface Serial0/0/0
 link-protocol ppp
 ip address 11.0.0.1 255.255.255.252
#
interface Serial0/0/1
 link-protocol ppp
#
interface Serial0/0/2
 link-protocol ppp
#
interface Serial0/0/3
 link-protocol ppp
#
interface GigabitEthernet0/0/0
 eth-trunk 3
#
interface GigabitEthernet0/0/1
 eth-trunk 3
#
interface GigabitEthernet0/0/2
 eth-trunk 4
#
interface GigabitEthernet0/0/3
 eth-trunk 4
#
wlan
#
interface NULL0
#
ip route-static 0.0.0.0 0.0.0.0 11.0.0.2
ip route-static 192.168.10.0 255.255.255.0 13.0.0.2
ip route-static 192.168.10.0 255.255.255.0 12.0.0.2 preference 70
ip route-static 192.168.20.0 255.255.255.0 13.0.0.2 preference 70
ip route-static 192.168.20.0 255.255.255.0 12.0.0.2
ip route-static 192.168.30.0 255.255.255.0 13.0.0.2
ip route-static 192.168.30.0 255.255.255.0 12.0.0.2 preference 70
ip route-static 192.168.40.0 255.255.255.0 13.0.0.2 preference 70
ip route-static 192.168.40.0 255.255.255.0 12.0.0.2
#
实验结果验证
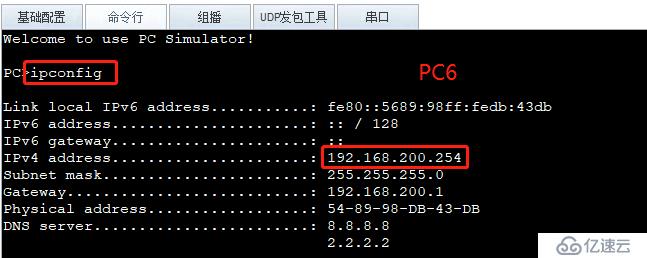
1、PC5&6通过DHCP获取地址情况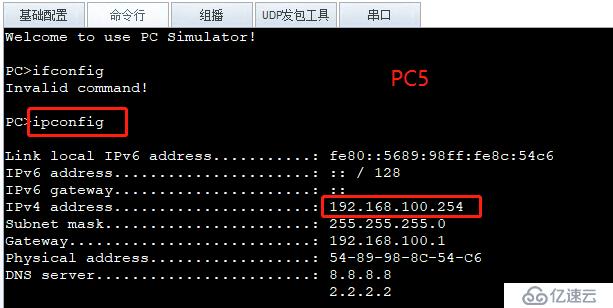
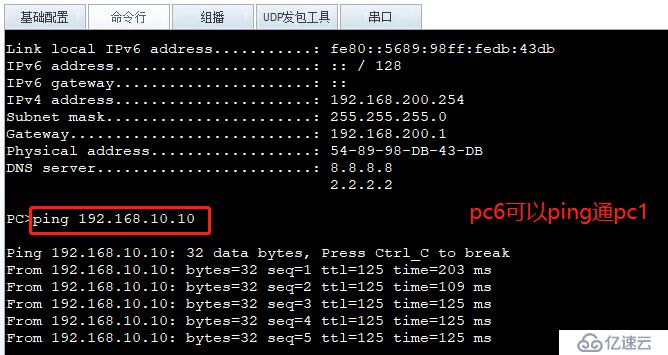
2、实现全网互通
相关内容
热门资讯
空调连续工作多久需要停机休息
空调连续工作的时间取决于多个因素,包括空调的型号、功率、使用环境和维护情况等。一般来说,空调可以连续...
空调哪个符号是除湿的
空调除湿功能通常用一个水滴形状的符号表示。不同品牌和型号的空调遥控器可能会有所差异,但一般来说,除湿...
格力空调多长时间加一次氟利昂
1、一般情况下,空调对氟利昂的使用量是非常小的,所以在空调使用了四年左右的时候再考虑加也没问题。2、...
空调用多长时间需要加氟一次
一般情况下是五年。当出现以下这几种情况时,空调才需要加氟。1、空调的室内机和室外机各有两个接口,当接...
格调生活·C标思享荟:卡萨帝在...
9月12日的郑州龙湖金融岛,夜风轻拂,灯光璀璨。“C标时刻共传奇——卡萨帝思享荟暨20周年品牌盛典郑...
品牌价值破千亿、高端份额持续领...
9月12日,“C标时刻共传奇——卡萨帝思享荟暨20周年品牌盛典郑州站”在郑州龙湖金融岛举办。2026...
空调主板坏了修800还是换新的
空调主板坏了是修还是换新,需要考虑多个因素,以下是一些建议:1. 维修成本:如果维修费用较低,比如 ...
空调开多久需要休息多长时间
问题:空调开多久需要休息多长时间回答:1、在使用空调的过程中,一般空调开7~8个小时左右需要休息2~...
中央空调多长时间清洗一次
1、一般空调开机前清洗一次即可,空调开机中间时段再清洗一次,空调关机时清洗一次,这样比较合理。2、空...
中央空调氟利昂多久加一次
看空调制热和制冷程度,很多人的观点认为氟利昂必须一年放一次,其实这个观点是错误的,理解上面有点偏差,...